Dados e decisões
Google Tag Manager: quem deve ter acesso quando a agência muda
Trocar de agência mexe com quem pode alterar as tags do seu site. Uma ficha simples de acesso ajuda a decidir quem administra, quem publica e o que precisa ser revisto antes da passagem.
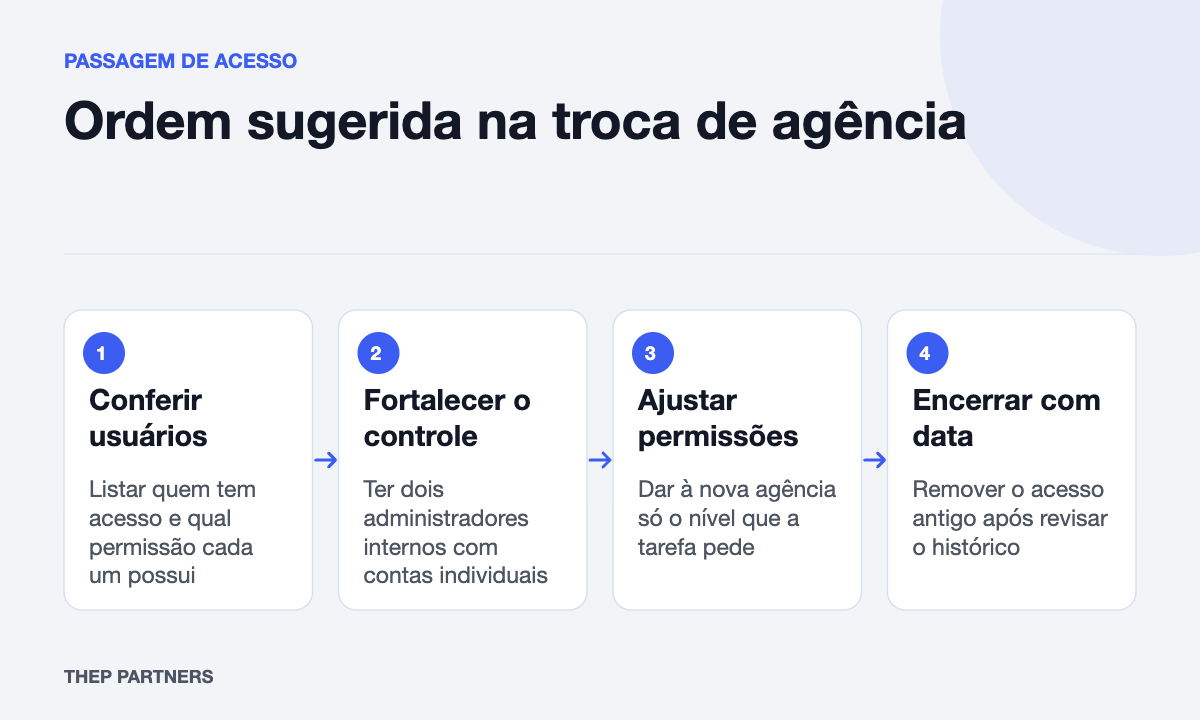
Quando a agência muda, a conta do Google Tag Manager deve continuar sob administração de pessoas da sua empresa, e a agência nova ou antiga entra com o nível de permissão que a tarefa exige. Essa é a resposta curta. O restante do texto mostra como conferir isso sem tumulto e sem tratar ninguém como suspeito.
O que a documentação do Google sustenta
A Ajuda do Google Tag Manager informa que, se o único administrador de uma conta mudar de função ou ficar indisponível, a empresa pode perder o acesso às tags. Por isso, recomenda ao menos dois administradores ativos, contas individuais em vez de logins compartilhados e contas Google gerenciadas por alguém da organização, e não por agência ou consultor externo. A mesma página descreve permissões por contêiner: leitura, edição, aprovação e publicação.
Daí vem o raciocínio que faz sentido para o dono: propriedade e operação são coisas diferentes. A agência pode operar, mas a empresa precisa conseguir entrar, conferir e, se necessário, remover acessos.
Ficha de acesso para a passagem
A estrutura abaixo é uma proposta de trabalho da TheP Partners, não um padrão do Google. Os níveis de permissão vêm da documentação; a sugestão de quem deve ocupar cada um depende do seu caso.
| Pergunta | O que conferir | Ressalva |
|---|---|---|
| Quem administra a conta? | Ao menos dois administradores, com e-mails corporativos individuais | Se só a agência aparece como administradora, peça ao administrador atual que convide os responsáveis internos, sem remover ninguém antes |
| Quem publica? | Lista de pessoas com permissão de publicação em cada contêiner | Quem só edita ou aprova não publica, então a permissão pode ser menor do que o hábito atual |
| Há login compartilhado? | Usuários nomeados para cada pessoa | Compartilhar senha impede saber quem fez cada alteração |
| Quem precisa só ver? | Leitura para quem audita ou analisa | Leitura permite navegar por tags, gatilhos e variáveis, sem alterar nada |
| Quem é o responsável interno? | Um nome na empresa que revisa a lista de acessos | Defina uma data de revisão, pois acessos antigos tendem a ficar esquecidos |
Exemplo hipotético de passagem
Imagine uma empresa hipotética cuja conta do GTM tem apenas administradores da agência atual. A empresa precisa solicitar a um desses administradores que convide responsáveis internos com as permissões adequadas. Antes de retirar qualquer acesso, os convidados devem aceitar e confirmar a conta e o contêiner corretos, além das permissões efetivamente recebidas.
Depois de confirmar o controle interno, revise os acessos externos e combine a passagem. Remover um usuário não desliga, por si só, as tags já publicadas. O risco da troca mal conduzida está em perder acesso para manutenção ou depender de serviços e configurações que não foram transferidos. O inventário ajuda a identificar essas dependências.
Histórico e continuidade
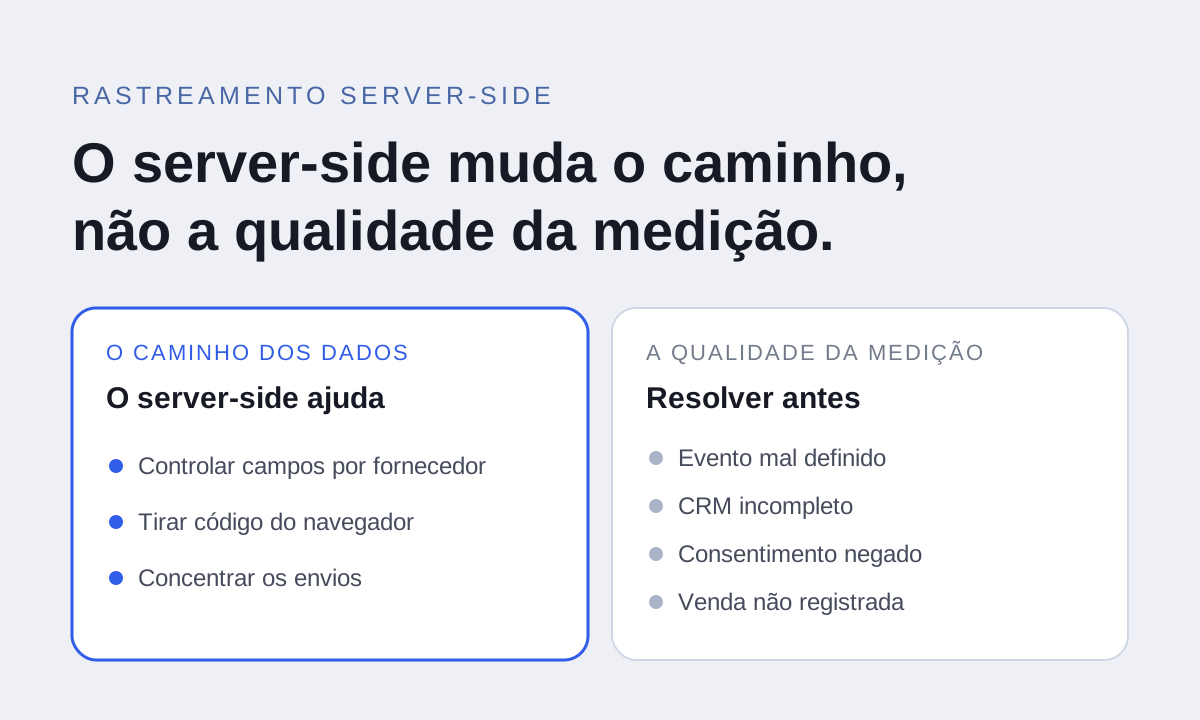
Acesso resolve quem entra, mas não explica o que está instalado. Antes da troca, peça à agência atual uma lista das tags ativas, do motivo de cada uma e das versões publicadas. Se você já pensa em mudanças maiores de medição, como as discutidas em rastreamento server-side: quando vale, esse inventário também ajuda a decidir o que migrar. E, para combinar entregas com a nova agência, o texto sobre como cobrar resultado da agência pode complementar a conversa.
Um exercício para esta semana: confira os usuários da conta e depois as permissões em cada contêiner e marque cada pessoa como interna ou externa, com o nível de permissão. Se não houver dois administradores internos, o primeiro passo da troca de agência já está definido.